
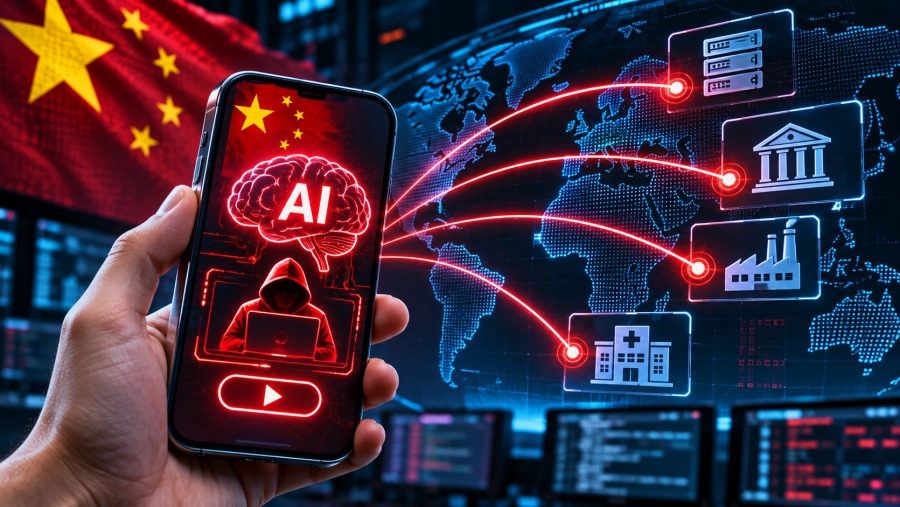
Τρομακτικό κινεζικό εργαλείο hacking με AI επιτρέπει σε οποιονδήποτε, ακόμη και μέσω iPhone, να εξαπολύσει κυβερνοεπιθέσεις
Ένα εργαλείο hacking που θυμίζει Terminator, ένα αυτόνομο ψηφιακό όπλο με τεχνητή νοημοσύνη, ικανό να εντοπίζει στόχους και να τους προσεγγίζει με αξιοσημείωτη αποτελεσματικότητα, βρίσκεται πλέον στη διάθεση σχεδόν οποιουδήποτε.
Το εργαλείο ονομάζεται ARTEX και πρόκειται για ένα κινεζικής κατασκευής πλαίσιο κυβερνοεπιθέσεων, το οποίο φέρνει προηγμένες δυνατότητες hacking, επιπέδου που μέχρι πρότινος απαιτούσε σημαντικούς πόρους και εξειδικευμένες γνώσεις, στα χέρια ακόμη και κοινών κυβερνοεγκληματιών.
Πλέον, δεν απαιτούνται μεγάλα κεφάλαια, ισχυρός εξοπλισμός ή ιδιαίτερες γνώσεις πληροφορικής για να πραγματοποιηθεί μια ψηφιακή επίθεση και να προκληθεί σοβαρή ζημιά σε επιχειρήσεις, οργανισμούς και υποδομές.
Από την κυκλοφορία του τον Ιούλιο, το ARTEX φέρεται να έχει χρησιμοποιηθεί σε κυβερνοεπιθέσεις εναντίον οργανισμών σε ολόκληρο τον κόσμο.
Μεταξύ των περιστατικών που εξετάζονται είναι η επίθεση στην ConnectWise Cloud Backup, η οποία φέρεται να άφησε εκτεθειμένους χιλιάδες πελάτες του Microsoft 365, σύμφωνα με αναφορές του FBI και οργανισμών κυβερνοασφάλειας.
Η Microsoft απέδωσε τη συγκεκριμένη επίθεση στην κινεζικά ευθυγραμμισμένη ομάδα hackers Storm-0940, η οποία φέρεται να χρησιμοποίησε το ARTEX για την αυτοματοποίηση επιθέσεων εναντίον εκατοντάδων οργανισμών διεθνώς, σε ένα ευρύ φάσμα επιχειρηματικών κλάδων.
«Σαν να δίνεις στον Terminator μια αποστολή»
Η επικινδυνότητα του ARTEX έγκειται κυρίως στον βαθμό αυτονομίας που προσφέρει, καθώς περιορίζει δραστικά την ανάγκη ανθρώπινης παρέμβασης και τεχνικής εξειδίκευσης.
«Φανταστείτε να δίνετε στον Terminator μια αποστολή σε απλή, καθημερινή γλώσσα», δήλωσε στην New York Post ο Christopher Walcutt, επικεφαλής ασφάλειας πληροφοριών της εταιρείας κυβερνοασφάλειας DirectDefense.
Όπως εξήγησε, το εργαλείο μπορεί να εντοπίσει τους στόχους του, να αναζητήσει τον τρόπο προσέγγισής τους, να εκτελέσει την αποστολή και να προσαρμόσει τη στρατηγική του όταν κάτι δεν λειτουργεί.
«Δεν χρειάζεται να καταλαβαίνεις πώς συμβαίνουν όλα αυτά ούτε να γνωρίζεις πώς λειτουργούν τα όπλα του», ανέφερε χαρακτηριστικά.
Το ARTEX αποτελεί ένα αυτοματοποιημένο πλαίσιο ελέγχου διείσδυσης, το οποίο εξετάζει τις υποδομές και τα συστήματα ενός στόχου, αναζητώντας αδυναμίες και πιθανά σημεία παραβίασης.
Η συγκεκριμένη τεχνολογία δεν είναι καινούργια. Αντίστοιχα εργαλεία αναπτύσσονταν εδώ και χρόνια για τον έλεγχο της ασφάλειας πληροφοριακών συστημάτων, ωστόσο η αξιοποίησή τους απαιτούσε σημαντικούς υπολογιστικούς πόρους και υψηλό επίπεδο τεχνικών γνώσεων.
Η νέα γενιά εργαλείων τεχνητής νοημοσύνης αλλάζει ριζικά τα δεδομένα, καθώς επιτρέπει σε χρήστες με περιορισμένες γνώσεις να πραγματοποιούν ενέργειες που μέχρι πρότινος απαιτούσαν μια εξειδικευμένη ομάδα hackers.
Αρκεί ένα smartphone για να εξαπολυθεί μια κυβερνοεπίθεση
Η ευκολία πρόσβασης αποτελεί ένα από τα πλέον ανησυχητικά χαρακτηριστικά του ARTEX, καθώς η αξιοποίησή του μπορεί να γίνει ακόμη και μέσω ενός smartphone, σε συνδυασμό με άλλες ψηφιακές υποδομές.
«Δεν χρειάζεσαι πλέον χρόνια τεχνικής εμπειρίας για να πραγματοποιήσεις μια επίθεση που στο παρελθόν απαιτούσε μια εξειδικευμένη ομάδα. Μπορείς να το τρέξεις από το τηλέφωνό σου και να το συνδέσεις με άλλες υποδομές που έχεις δημιουργήσει ή ακόμη και με υποδομές που είναι δημόσια διαθέσιμες», ανέφερε ο Christopher Walcutt.
Το ARTEX αξιοποιεί μοντέλα τεχνητής νοημοσύνης που επιτρέπουν στον χρήστη να δίνει εντολές σε φυσική γλώσσα, χωρίς να απαιτείται η γνώση σύνθετων τεχνικών εντολών προγραμματισμού.
Η λειτουργία του θυμίζει σε επίπεδο αλληλεπίδρασης την επικοινωνία με ένα chatbot, καθώς ο χρήστης μπορεί να περιγράφει τι θέλει να επιτύχει με απλά λόγια.
Παράλληλα, το εργαλείο χρησιμοποιεί αυτόνομους AI agents, οι οποίοι μπορούν να εκτελούν πολλαπλές εργασίες ταυτόχρονα, να επεξεργάζονται τα δεδομένα που συλλέγουν και να δημιουργούν νέους agents με ενισχυμένες δυνατότητες.
Οι δυνατότητες αυτές, εφόσον αξιοποιηθούν κακόβουλα, μπορούν να οδηγήσουν σε υποκλοπή δεδομένων πιστωτικών καρτών, διαρροή εμπιστευτικών αρχείων, εγκατάσταση κακόβουλου λογισμικού και άλλες μορφές ψηφιακής απάτης και κυβερνοεγκληματικότητας.
Από το GitHub στις χιλιάδες εκτεθειμένες εγκαταστάσεις
Το ARTEX κυκλοφόρησε τον Ιούλιο στο GitHub από Κινέζο προγραμματιστή λογισμικού, παρουσιάζοντας το εργαλείο ως εφαρμογή για τη διάγνωση και τον εντοπισμό αδυναμιών ασφαλείας σε πληροφοριακά συστήματα, σύμφωνα με ερευνητές της εταιρείας κυβερνοασφάλειας Datadog.
Το εργαλείο αποσύρθηκε περίπου δύο μήνες αργότερα. Ωστόσο, μέχρι τότε είχε ήδη διαδοθεί και η τεχνολογία του είχε περάσει σε ένα ευρύτερο οικοσύστημα χρηστών, δημιουργώντας ένα νέο πεδίο απειλών.
Σύμφωνα με πρόσφατο υπόμνημα του FBI, στις αρχές Νοεμβρίου 2026 οι ερευνητές είχαν εντοπίσει περισσότερες από 1.600 δημόσια εκτεθειμένες εγκαταστάσεις του ARTEX, ενώ ο πραγματικός αριθμός εκτιμάται ότι είναι σημαντικά υψηλότερος, καθώς δεν περιλαμβάνονται συστήματα που λειτουργούν πίσω από firewalls ή σε ιδιωτικά δίκτυα.
Η εξέλιξη αυτή ενισχύει τις ανησυχίες για τη διάδοση εργαλείων κυβερνοεπίθεσης που βασίζονται στην τεχνητή νοημοσύνη και μπορούν να αξιοποιηθούν χωρίς ιδιαίτερες τεχνικές γνώσεις.
Το ARTEX δεν είναι το μοναδικό αυτόνομο ψηφιακό «όπλο»
Το ARTEX δεν αποτελεί τη μοναδική πλατφόρμα αυτού του τύπου που έχει εντοπιστεί στο διαδίκτυο.
Η Google Threat Intelligence Group έχει εντοπίσει και άλλα πλαίσια αυτοματοποιημένων επιθέσεων, τα οποία εκτιμάται ότι χρησιμοποιούνται από κακόβουλους παράγοντες.
Ένα από αυτά είναι το PentAGI, το οποίο αναπτύχθηκε αρχικά για την εκτέλεση ελέγχων ασφαλείας σε προστατευμένα περιβάλλοντα, όπου η αξιολόγηση πραγματοποιείται χωρίς προηγούμενη γνώση της εσωτερικής δομής των συστημάτων.
Ωστόσο, σύμφωνα με την ομάδα της Google, το συγκεκριμένο εργαλείο έχει πλέον αξιοποιηθεί σε πραγματικές επιθέσεις, με περιστατικά παραβίασης συστημάτων και διατήρησης πρόσβασης σε πολλούς οργανισμούς.
Η εξάπλωση τέτοιων εργαλείων δημιουργεί μια νέα πραγματικότητα στην κυβερνοασφάλεια, καθώς η τεχνητή νοημοσύνη δεν περιορίζεται πλέον στην υποστήριξη των hackers, αλλά μπορεί να αναλάβει μεγάλο μέρος της ίδιας της διαδικασίας επίθεσης.
Οι επιχειρήσεις τρέχουν να καλύψουν τα κενά ασφαλείας
Οι επιχειρήσεις και οι κυβερνητικοί οργανισμοί δεν είναι ανυπεράσπιστοι απέναντι στις νέες απειλές. Αντίστοιχα εργαλεία χρησιμοποιούνται και από τις ομάδες κυβερνοασφάλειας για τον έλεγχο των συστημάτων, τον εντοπισμό ευπαθειών και την ενίσχυση των ψηφιακών υποδομών.
Ωστόσο, το πρόβλημα είναι ότι οι κυβερνοεγκληματίες ενδέχεται να κινούνται ταχύτερα από τους οργανισμούς που καλούνται να προστατευθούν, καθώς η εκμετάλλευση μιας ευπάθειας μπορεί να πραγματοποιηθεί πολύ πιο γρήγορα από την εγκατάσταση μιας ενημέρωσης ασφαλείας.
Ο Scott Schober, ειδικός στην κυβερνοασφάλεια, διευθύνων σύμβουλος της Berkeley Varitronics Systems και συγγραφέας του βιβλίου «Senior Cyber», επισημαίνει ότι οι κακόβουλοι χρήστες συχνά προηγούνται στην αξιοποίηση των νέων τεχνολογιών τεχνητής νοημοσύνης.
«Δυστυχώς, πιστεύω ότι ορισμένες φορές οι κυβερνοεγκληματίες βρίσκονται μπροστά από τις εξελίξεις, αξιοποιώντας αυτές τις δυνατότητες τεχνητής νοημοσύνης πριν προλάβουν οι οργανισμοί να τις αντιμετωπίσουν. Και χρειάζεται να πετύχουν μόνο μία φορά», δήλωσε στην New York Post.
Όπως σημείωσε, μια επιτυχημένη εισβολή μπορεί να οδηγήσει σε διαρροή δεδομένων, σοβαρά προβλήματα λειτουργίας, διακοπή υπηρεσιών και εξελίξεις που λαμβάνουν μεγάλες διαστάσεις.
«Από τη στιγμή που θα εισέλθουν στα συστήματα, το περιστατικό γίνεται πρωτοσέλιδο, εξελίσσεται σε παραβίαση δεδομένων και μετατρέπεται σε σοβαρό πρόβλημα ή διακοπή λειτουργίας. Οι οργανισμοί που αμύνονται πρέπει να αντιμετωπίζουν καθημερινά πάρα πολλούς επιτιθέμενους που στοχεύουν τα συστήματά τους», πρόσθεσε.
Οι συνεχείς αναβαθμίσεις ασφαλείας δημιουργούν νέα προβλήματα
Η προσπάθεια των οργανισμών να καλύψουν τα κενά ασφαλείας και να εγκαταστήσουν συνεχώς ενημερώσεις και διορθώσεις λογισμικού (patches) έχει δημιουργήσει, σε ορισμένες περιπτώσεις, πρόσθετες δυσλειτουργίες.
Σύμφωνα με ειδικούς, οι πρόσφατες διακοπές λειτουργίας σε οργανισμούς, από την FAA έως την JPMorgan Chase, έχουν συνδεθεί με προσπάθειες ταχείας αντιμετώπισης κενών ασφαλείας και αναβαθμίσεων συστημάτων.
Η πίεση για άμεση προστασία από τις νέες απειλές αυξάνεται, καθώς οι επιχειρήσεις καλούνται να διαχειριστούν ένα περιβάλλον όπου οι ευπάθειες εντοπίζονται και αξιοποιούνται με ολοένα μεγαλύτερη ταχύτητα.
«Οι οργανισμοί πρέπει να κατανοήσουν πού είναι εκτεθειμένοι και κατά πόσο οι άμυνές τους μπορούν να συμβαδίσουν με τις εξελίξεις. Η τεχνητή νοημοσύνη δεν δημιουργεί απαραίτητα νέες ευπάθειες. Καθιστά πολύ ευκολότερο τον εντοπισμό και την εκμετάλλευση των ευπαθειών που ήδη υπάρχουν, ενώ αφήνει στους οργανισμούς πολύ λιγότερο χρόνο για να αντιδράσουν», προειδοποίησε ο Christopher Walcutt.
Η νέα γενιά εργαλείων hacking με τεχνητή νοημοσύνη μεταβάλλει ουσιαστικά την ισορροπία δυνάμεων στον χώρο της κυβερνοασφάλειας. Το βασικό πρόβλημα πλέον δεν είναι μόνο η ύπαρξη ευπαθειών, αλλά η ταχύτητα με την οποία μπορούν να εντοπιστούν και να αξιοποιηθούν, προτού οι οργανισμοί προλάβουν να θωρακίσουν τα συστήματά τους.
www.bankingnews.gr
Το εργαλείο ονομάζεται ARTEX και πρόκειται για ένα κινεζικής κατασκευής πλαίσιο κυβερνοεπιθέσεων, το οποίο φέρνει προηγμένες δυνατότητες hacking, επιπέδου που μέχρι πρότινος απαιτούσε σημαντικούς πόρους και εξειδικευμένες γνώσεις, στα χέρια ακόμη και κοινών κυβερνοεγκληματιών.
Πλέον, δεν απαιτούνται μεγάλα κεφάλαια, ισχυρός εξοπλισμός ή ιδιαίτερες γνώσεις πληροφορικής για να πραγματοποιηθεί μια ψηφιακή επίθεση και να προκληθεί σοβαρή ζημιά σε επιχειρήσεις, οργανισμούς και υποδομές.
Από την κυκλοφορία του τον Ιούλιο, το ARTEX φέρεται να έχει χρησιμοποιηθεί σε κυβερνοεπιθέσεις εναντίον οργανισμών σε ολόκληρο τον κόσμο.
Μεταξύ των περιστατικών που εξετάζονται είναι η επίθεση στην ConnectWise Cloud Backup, η οποία φέρεται να άφησε εκτεθειμένους χιλιάδες πελάτες του Microsoft 365, σύμφωνα με αναφορές του FBI και οργανισμών κυβερνοασφάλειας.
Η Microsoft απέδωσε τη συγκεκριμένη επίθεση στην κινεζικά ευθυγραμμισμένη ομάδα hackers Storm-0940, η οποία φέρεται να χρησιμοποίησε το ARTEX για την αυτοματοποίηση επιθέσεων εναντίον εκατοντάδων οργανισμών διεθνώς, σε ένα ευρύ φάσμα επιχειρηματικών κλάδων.
«Σαν να δίνεις στον Terminator μια αποστολή»
Η επικινδυνότητα του ARTEX έγκειται κυρίως στον βαθμό αυτονομίας που προσφέρει, καθώς περιορίζει δραστικά την ανάγκη ανθρώπινης παρέμβασης και τεχνικής εξειδίκευσης.
«Φανταστείτε να δίνετε στον Terminator μια αποστολή σε απλή, καθημερινή γλώσσα», δήλωσε στην New York Post ο Christopher Walcutt, επικεφαλής ασφάλειας πληροφοριών της εταιρείας κυβερνοασφάλειας DirectDefense.
Όπως εξήγησε, το εργαλείο μπορεί να εντοπίσει τους στόχους του, να αναζητήσει τον τρόπο προσέγγισής τους, να εκτελέσει την αποστολή και να προσαρμόσει τη στρατηγική του όταν κάτι δεν λειτουργεί.
«Δεν χρειάζεται να καταλαβαίνεις πώς συμβαίνουν όλα αυτά ούτε να γνωρίζεις πώς λειτουργούν τα όπλα του», ανέφερε χαρακτηριστικά.
Το ARTEX αποτελεί ένα αυτοματοποιημένο πλαίσιο ελέγχου διείσδυσης, το οποίο εξετάζει τις υποδομές και τα συστήματα ενός στόχου, αναζητώντας αδυναμίες και πιθανά σημεία παραβίασης.
Η συγκεκριμένη τεχνολογία δεν είναι καινούργια. Αντίστοιχα εργαλεία αναπτύσσονταν εδώ και χρόνια για τον έλεγχο της ασφάλειας πληροφοριακών συστημάτων, ωστόσο η αξιοποίησή τους απαιτούσε σημαντικούς υπολογιστικούς πόρους και υψηλό επίπεδο τεχνικών γνώσεων.
Η νέα γενιά εργαλείων τεχνητής νοημοσύνης αλλάζει ριζικά τα δεδομένα, καθώς επιτρέπει σε χρήστες με περιορισμένες γνώσεις να πραγματοποιούν ενέργειες που μέχρι πρότινος απαιτούσαν μια εξειδικευμένη ομάδα hackers.
Αρκεί ένα smartphone για να εξαπολυθεί μια κυβερνοεπίθεση
Η ευκολία πρόσβασης αποτελεί ένα από τα πλέον ανησυχητικά χαρακτηριστικά του ARTEX, καθώς η αξιοποίησή του μπορεί να γίνει ακόμη και μέσω ενός smartphone, σε συνδυασμό με άλλες ψηφιακές υποδομές.
«Δεν χρειάζεσαι πλέον χρόνια τεχνικής εμπειρίας για να πραγματοποιήσεις μια επίθεση που στο παρελθόν απαιτούσε μια εξειδικευμένη ομάδα. Μπορείς να το τρέξεις από το τηλέφωνό σου και να το συνδέσεις με άλλες υποδομές που έχεις δημιουργήσει ή ακόμη και με υποδομές που είναι δημόσια διαθέσιμες», ανέφερε ο Christopher Walcutt.
Το ARTEX αξιοποιεί μοντέλα τεχνητής νοημοσύνης που επιτρέπουν στον χρήστη να δίνει εντολές σε φυσική γλώσσα, χωρίς να απαιτείται η γνώση σύνθετων τεχνικών εντολών προγραμματισμού.
Η λειτουργία του θυμίζει σε επίπεδο αλληλεπίδρασης την επικοινωνία με ένα chatbot, καθώς ο χρήστης μπορεί να περιγράφει τι θέλει να επιτύχει με απλά λόγια.
Παράλληλα, το εργαλείο χρησιμοποιεί αυτόνομους AI agents, οι οποίοι μπορούν να εκτελούν πολλαπλές εργασίες ταυτόχρονα, να επεξεργάζονται τα δεδομένα που συλλέγουν και να δημιουργούν νέους agents με ενισχυμένες δυνατότητες.
Οι δυνατότητες αυτές, εφόσον αξιοποιηθούν κακόβουλα, μπορούν να οδηγήσουν σε υποκλοπή δεδομένων πιστωτικών καρτών, διαρροή εμπιστευτικών αρχείων, εγκατάσταση κακόβουλου λογισμικού και άλλες μορφές ψηφιακής απάτης και κυβερνοεγκληματικότητας.
Από το GitHub στις χιλιάδες εκτεθειμένες εγκαταστάσεις
Το ARTEX κυκλοφόρησε τον Ιούλιο στο GitHub από Κινέζο προγραμματιστή λογισμικού, παρουσιάζοντας το εργαλείο ως εφαρμογή για τη διάγνωση και τον εντοπισμό αδυναμιών ασφαλείας σε πληροφοριακά συστήματα, σύμφωνα με ερευνητές της εταιρείας κυβερνοασφάλειας Datadog.
Το εργαλείο αποσύρθηκε περίπου δύο μήνες αργότερα. Ωστόσο, μέχρι τότε είχε ήδη διαδοθεί και η τεχνολογία του είχε περάσει σε ένα ευρύτερο οικοσύστημα χρηστών, δημιουργώντας ένα νέο πεδίο απειλών.
Σύμφωνα με πρόσφατο υπόμνημα του FBI, στις αρχές Νοεμβρίου 2026 οι ερευνητές είχαν εντοπίσει περισσότερες από 1.600 δημόσια εκτεθειμένες εγκαταστάσεις του ARTEX, ενώ ο πραγματικός αριθμός εκτιμάται ότι είναι σημαντικά υψηλότερος, καθώς δεν περιλαμβάνονται συστήματα που λειτουργούν πίσω από firewalls ή σε ιδιωτικά δίκτυα.
Η εξέλιξη αυτή ενισχύει τις ανησυχίες για τη διάδοση εργαλείων κυβερνοεπίθεσης που βασίζονται στην τεχνητή νοημοσύνη και μπορούν να αξιοποιηθούν χωρίς ιδιαίτερες τεχνικές γνώσεις.
Το ARTEX δεν είναι το μοναδικό αυτόνομο ψηφιακό «όπλο»
Το ARTEX δεν αποτελεί τη μοναδική πλατφόρμα αυτού του τύπου που έχει εντοπιστεί στο διαδίκτυο.
Η Google Threat Intelligence Group έχει εντοπίσει και άλλα πλαίσια αυτοματοποιημένων επιθέσεων, τα οποία εκτιμάται ότι χρησιμοποιούνται από κακόβουλους παράγοντες.
Ένα από αυτά είναι το PentAGI, το οποίο αναπτύχθηκε αρχικά για την εκτέλεση ελέγχων ασφαλείας σε προστατευμένα περιβάλλοντα, όπου η αξιολόγηση πραγματοποιείται χωρίς προηγούμενη γνώση της εσωτερικής δομής των συστημάτων.
Ωστόσο, σύμφωνα με την ομάδα της Google, το συγκεκριμένο εργαλείο έχει πλέον αξιοποιηθεί σε πραγματικές επιθέσεις, με περιστατικά παραβίασης συστημάτων και διατήρησης πρόσβασης σε πολλούς οργανισμούς.
Η εξάπλωση τέτοιων εργαλείων δημιουργεί μια νέα πραγματικότητα στην κυβερνοασφάλεια, καθώς η τεχνητή νοημοσύνη δεν περιορίζεται πλέον στην υποστήριξη των hackers, αλλά μπορεί να αναλάβει μεγάλο μέρος της ίδιας της διαδικασίας επίθεσης.
Οι επιχειρήσεις τρέχουν να καλύψουν τα κενά ασφαλείας
Οι επιχειρήσεις και οι κυβερνητικοί οργανισμοί δεν είναι ανυπεράσπιστοι απέναντι στις νέες απειλές. Αντίστοιχα εργαλεία χρησιμοποιούνται και από τις ομάδες κυβερνοασφάλειας για τον έλεγχο των συστημάτων, τον εντοπισμό ευπαθειών και την ενίσχυση των ψηφιακών υποδομών.
Ωστόσο, το πρόβλημα είναι ότι οι κυβερνοεγκληματίες ενδέχεται να κινούνται ταχύτερα από τους οργανισμούς που καλούνται να προστατευθούν, καθώς η εκμετάλλευση μιας ευπάθειας μπορεί να πραγματοποιηθεί πολύ πιο γρήγορα από την εγκατάσταση μιας ενημέρωσης ασφαλείας.
Ο Scott Schober, ειδικός στην κυβερνοασφάλεια, διευθύνων σύμβουλος της Berkeley Varitronics Systems και συγγραφέας του βιβλίου «Senior Cyber», επισημαίνει ότι οι κακόβουλοι χρήστες συχνά προηγούνται στην αξιοποίηση των νέων τεχνολογιών τεχνητής νοημοσύνης.
«Δυστυχώς, πιστεύω ότι ορισμένες φορές οι κυβερνοεγκληματίες βρίσκονται μπροστά από τις εξελίξεις, αξιοποιώντας αυτές τις δυνατότητες τεχνητής νοημοσύνης πριν προλάβουν οι οργανισμοί να τις αντιμετωπίσουν. Και χρειάζεται να πετύχουν μόνο μία φορά», δήλωσε στην New York Post.
Όπως σημείωσε, μια επιτυχημένη εισβολή μπορεί να οδηγήσει σε διαρροή δεδομένων, σοβαρά προβλήματα λειτουργίας, διακοπή υπηρεσιών και εξελίξεις που λαμβάνουν μεγάλες διαστάσεις.
«Από τη στιγμή που θα εισέλθουν στα συστήματα, το περιστατικό γίνεται πρωτοσέλιδο, εξελίσσεται σε παραβίαση δεδομένων και μετατρέπεται σε σοβαρό πρόβλημα ή διακοπή λειτουργίας. Οι οργανισμοί που αμύνονται πρέπει να αντιμετωπίζουν καθημερινά πάρα πολλούς επιτιθέμενους που στοχεύουν τα συστήματά τους», πρόσθεσε.
Οι συνεχείς αναβαθμίσεις ασφαλείας δημιουργούν νέα προβλήματα
Η προσπάθεια των οργανισμών να καλύψουν τα κενά ασφαλείας και να εγκαταστήσουν συνεχώς ενημερώσεις και διορθώσεις λογισμικού (patches) έχει δημιουργήσει, σε ορισμένες περιπτώσεις, πρόσθετες δυσλειτουργίες.
Σύμφωνα με ειδικούς, οι πρόσφατες διακοπές λειτουργίας σε οργανισμούς, από την FAA έως την JPMorgan Chase, έχουν συνδεθεί με προσπάθειες ταχείας αντιμετώπισης κενών ασφαλείας και αναβαθμίσεων συστημάτων.
Η πίεση για άμεση προστασία από τις νέες απειλές αυξάνεται, καθώς οι επιχειρήσεις καλούνται να διαχειριστούν ένα περιβάλλον όπου οι ευπάθειες εντοπίζονται και αξιοποιούνται με ολοένα μεγαλύτερη ταχύτητα.
«Οι οργανισμοί πρέπει να κατανοήσουν πού είναι εκτεθειμένοι και κατά πόσο οι άμυνές τους μπορούν να συμβαδίσουν με τις εξελίξεις. Η τεχνητή νοημοσύνη δεν δημιουργεί απαραίτητα νέες ευπάθειες. Καθιστά πολύ ευκολότερο τον εντοπισμό και την εκμετάλλευση των ευπαθειών που ήδη υπάρχουν, ενώ αφήνει στους οργανισμούς πολύ λιγότερο χρόνο για να αντιδράσουν», προειδοποίησε ο Christopher Walcutt.
Η νέα γενιά εργαλείων hacking με τεχνητή νοημοσύνη μεταβάλλει ουσιαστικά την ισορροπία δυνάμεων στον χώρο της κυβερνοασφάλειας. Το βασικό πρόβλημα πλέον δεν είναι μόνο η ύπαρξη ευπαθειών, αλλά η ταχύτητα με την οποία μπορούν να εντοπιστούν και να αξιοποιηθούν, προτού οι οργανισμοί προλάβουν να θωρακίσουν τα συστήματά τους.
www.bankingnews.gr


Σχόλια αναγνωστών