

Χτυπούν λογαριασμούς μεταφορών, παγιδεύουν εταιρείες φορτηγών και εξαφανίζουν ολόκληρα φορτία – Πώς οι κυβερνοεγκληματίες μετατρέπουν τις εφοδιαστικές αλυσίδες σε χρυσωρυχείο
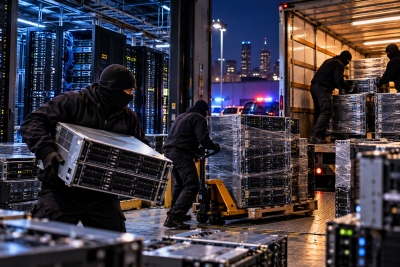
Περισσότερα από 100 εκατ. δολάρια σε εξοπλισμό και φορτία που προορίζονταν για data centers φέρεται να έχουν κλαπεί στις ΗΠΑ από τον Ιούνιο, με εγκληματικά δίκτυα να αξιοποιούν κυβερνοεπιθέσεις, πλαστούς λογαριασμούς και παραπλανητικές εντολές μεταφοράς για να αρπάζουν εμπορεύματα υψηλής αξίας.
Το νέο μοντέλο κλοπών συνδυάζει ψηφιακή απάτη με οργανωμένη δράση στον πραγματικό κόσμο.
Οι δράστες παραβιάζουν λογαριασμούς στον κλάδο των εμπορευματικών μεταφορών, εξαπατούν μεταφορικές εταιρείες και εκτρέπουν φορτία, τα οποία στη συνέχεια επιχειρούν να μεταπωλήσουν.
Το αποτέλεσμα είναι μια μορφή εγκλήματος που μπορεί να παραμένει αθέατη στα πρώτα στάδια: το φορτίο εγκαταλείπει την αποθήκη με οδηγό που φαίνεται απολύτως νόμιμος, ενώ η κλοπή γίνεται αντιληπτή μόνο όταν το εμπόρευμα δεν φτάσει ποτέ στον προορισμό του.
Το σχέδιο σε έξι βήματα: Από το hacking στην εξαφάνιση του φορτίου
Η μέθοδος που περιγράφεται βασίζεται σε μια αλληλουχία ψηφιακών και επιχειρησιακών ενεργειών:
1. Παραβίαση λογαριασμών και ανάρτηση ψεύτικων φορτίων
Οι δράστες αποκτούν πρόσβαση σε λογαριασμούς που χρησιμοποιούνται για την οργάνωση μεταφορών και αναρτούν ψεύτικες αγγελίες φορτίων, με στόχο να προσελκύσουν εταιρείες και συνεργάτες του κλάδου.
2. Παγίδευση μεταφορικών εταιρειών
Στέλνουν κακόβουλους συνδέσμους σε εταιρείες οδικών μεταφορών, επιχειρώντας να υποκλέψουν στοιχεία σύνδεσης ή να αποκτήσουν πρόσβαση στα συστήματά τους.
3. Υφαρπαγή πραγματικών μεταφορών
Με τη χρήση κλεμμένων λογαριασμών, εξασφαλίζουν πρόσβαση σε πραγματικές αποστολές εμπορευμάτων υψηλής αξίας, εμφανιζόμενοι ως νόμιμοι συνεργάτες.
4. Παραλαβή με ανυποψίαστους οδηγούς ή συνεργούς
Το φορτίο παραλαμβάνεται από οδηγούς που μπορεί να μην γνωρίζουν ότι συμμετέχουν σε παράνομη δραστηριότητα ή από συνεργούς που χρησιμοποιούν πλαστά στοιχεία ταυτότητας.
5. Εκτροπή της διαδρομής και παραποίηση GPS
Οι δράστες αλλάζουν τη διαδρομή του φορτηγού και, σε ορισμένες περιπτώσεις, φέρονται να παραποιούν τα δεδομένα γεωεντοπισμού GPS, ώστε να δυσκολέψουν τον εντοπισμό του φορτίου.
6. Μεταπώληση του κλεμμένου εξοπλισμού
Το τελευταίο στάδιο είναι η διάθεση του εξοπλισμού στη δευτερογενή αγορά, με σκοπό τη μετατροπή της κλοπής σε κέρδος.
Γιατί ο εξοπλισμός των data centers αποτελεί στόχο
Ο εξοπλισμός που προορίζεται για data centers έχει ιδιαίτερη αξία, καθώς συνδέεται με τις υποδομές αποθήκευσης και επεξεργασίας δεδομένων και τη λειτουργία σύγχρονων ψηφιακών υπηρεσιών.
Σύμφωνα με την αναφορά που συνοδεύει την υπόθεση, η αξία των φορτίων που έχουν κλαπεί από τον Ιούνιο στις ΗΠΑ ξεπερνά συνολικά τα 100 εκατ. δολάρια.
Δεν παρατίθενται, ωστόσο, αναλυτικά στοιχεία για τον αριθμό των περιστατικών, τις εμπλεκόμενες εταιρείες ή την ακριβή σύνθεση του εξοπλισμού.
Το κρίσιμο στοιχείο είναι ότι οι δράστες δεν χρειάζεται να διαρρήξουν μια αποθήκη ή να επιτεθούν απευθείας σε μια εγκατάσταση. Εκμεταλλεύονται τις διαδικασίες που χρησιμοποιούνται καθημερινά για τη μεταφορά εμπορευμάτων και εμφανίζουν την παραλαβή ως μια συνηθισμένη επιχειρηματική συναλλαγή.
Από τη ληστεία τραπεζών στη λεηλασία της εφοδιαστικής αλυσίδας
Το μήνυμα της αναφοράς είναι σαφές: το μεγάλο κέρδος για τα οργανωμένα εγκληματικά δίκτυα μπορεί πλέον να βρίσκεται πάνω στον δρόμο, μέσα σε φορτηγά που μεταφέρουν πανάκριβο τεχνολογικό εξοπλισμό.
Η συγκεκριμένη μέθοδος αναδεικνύει τους κινδύνους που δημιουργούνται όταν οι ψηφιακές υποδομές των μεταφορών συνδέονται με φυσικά φορτία μεγάλης αξίας. Μια παραβίαση λογαριασμού μπορεί να οδηγήσει όχι μόνο σε διαρροή πληροφοριών, αλλά και στην απώλεια ολόκληρης αποστολής.
Η υπόθεση υπογραμμίζει, επίσης, τη σημασία των αυστηρών ελέγχων ταυτότητας οδηγών και μεταφορικών συνεργατών, της επαλήθευσης των εντολών παραλαβής και της παρακολούθησης των φορτίων σε πραγματικό χρόνο.
www.bankingnews.gr
Σχόλια αναγνωστών